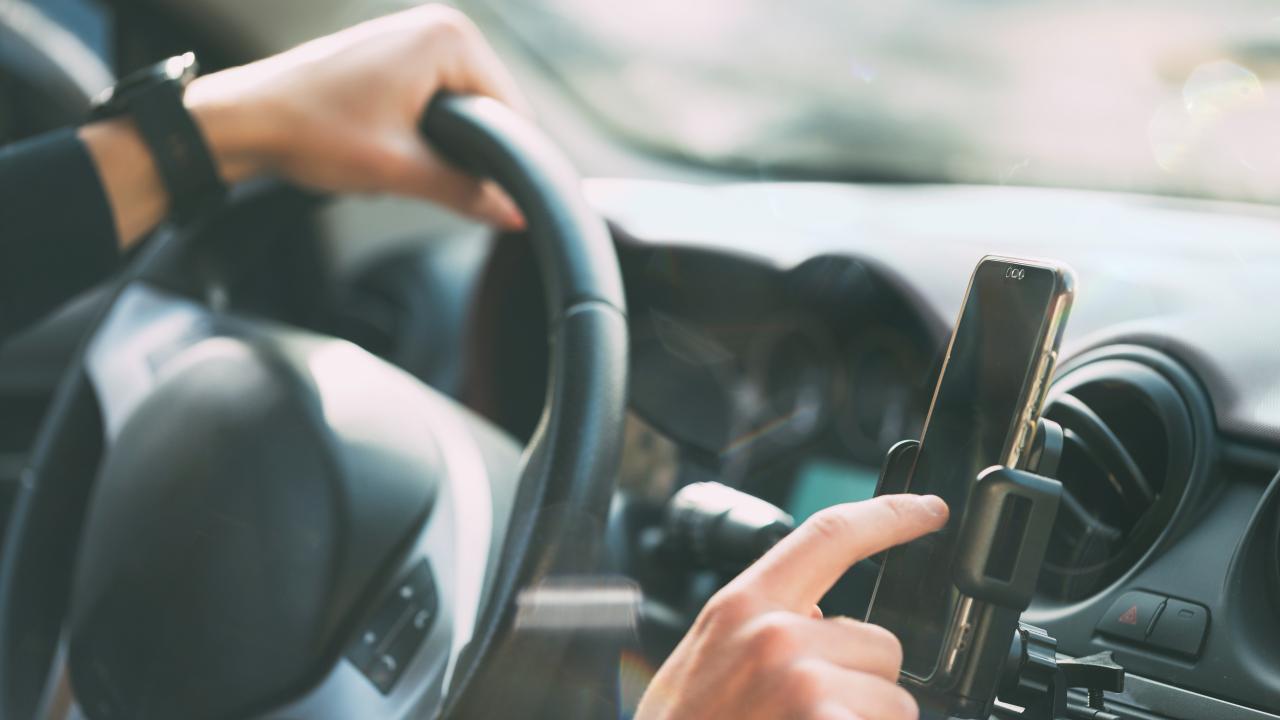
İsveç'teki Gothenburg ve Chalmers Teknoloji üniversitelerinden bilim insanları tarafından gerçekleştirilen kapsamlı bir araştırma, modern otomobillerdeki siber güvenlik zafiyetlerinin odağının araç donanımından harici yazılımlara kaydığını ortaya koydu. Ocak 2022 ile Eylül 2024 tarihleri arasındaki 413 otomotiv yazılım hatasının incelendiği çalışmada; mobil uygulamalar, çevrim içi hizmetler ve bulut altyapılarını kapsayan dış yazılımların yüzde 36,2'lik oranla en büyük risk faktörünü oluşturduğu belirlendi. Yazılım Kalitesi Dergisi'nde yayımlanan bulgular, eğlence ve telematik sistemlerinin kritik sürüş bileşenleriyle olan veri etkileşiminin potansiyel riskler barındırdığına dikkat çekiyor.
Geliştiricilerin sıklıkla başvurduğu hazır kod bileşenlerinin de ciddi açıklar barındırdığını tespit eden araştırmacılar, araç yazılımlarında kullanılan 20 açık kaynaklı projeyi inceleyerek 827 savunmasız kütüphane saptadı. Farklı projeler tarafından ortaklaşa kullanılan tek bir kütüphanedeki güvenlik zafiyetinin, birden fazla üreticinin sistemini aynı anda tehdit edebileceği vurgulandı. Zayıf güvenlik önlemlerinin, kötü niyetli kişilerin araçların konum bilgilerine, kullanım alışkanlıklarına ve kullanıcıların kişisel verilerine erişmesine zemin hazırlayabileceği ifade ediliyor.
Otomotiv üreticilerine siber güvenliği araç tasarımının ilk aşamasından itibaren entegre etmeleri çağrısında bulunan uzmanlar, hayati sürüş fonksiyonlarının dış bağlantılı eğlence sistemlerinden tamamen izole edilmesi gerektiğini belirtiyor. Sistem içi güvenlik sınırlarının güçlendirilmesi ve kod kütüphanelerinin düzenli olarak taranması gerektiğini ifade eden araştırmacılar, araç sahiplerine de mobil uygulamalarını güncel tutmaları, güçlü parolalar kullanmaları ve konum izni gibi kişisel veri paylaşımlarını sınırlandırmaları yönünde tavsiyelerde bulunuyor.
Kaynak: TRT Haber (CaddeNews AI Derlemesi)
Yorumlar (0)
İlk yorumu siz yapın.